Anonym mailen — Tails, Tor und ein fremdes WLAN
Vorspiel: „Wie mail ich jemandem, ohne dass man’s zurückverfolgen kann?"
Neulich wurde ich genau das gefragt. Nicht von einem Bösewicht mit Schnurrbart, sondern so, wie man das eben gefragt wird, wenn man im Freundeskreis „der mit den Computern" ist. Und die Frage ist berechtigt: Es gibt gute Gründe, anonym zu schreiben. Hinweisgeber*innen, die Missstände im eigenen Betrieb melden wollen. Menschen, die einer Behörde, einem Verein oder einer Redaktion etwas stecken möchten, ohne dafür hinterher den Job zu verlieren. Menschen, die von einer Ex-Beziehung gestalkt werden und trotzdem mit jemandem Kontakt halten müssen. Anonymität ist kein Verbrechen — sie ist ein Schutzraum, und zwar einer, den man sich heute aktiv bauen muss.
Meine Antwort ist eine Art Ritual in zehn Schritten. Keiner davon ist für sich genommen schwer, aber sie greifen ineinander, und wer einen auslässt, reißt ein Loch ins Ganze. Genau deshalb schreibe ich sie hier einmal ausführlich auf.
⚖️ Kurz fürs Protokoll: Anonym heißt nicht straffrei. Wer anonym droht, beleidigt oder erpresst, bleibt ein Arschloch — und Ermittlungsbehörden haben, wie wir gleich sehen, deutlich mehr Werkzeuge als die IP-Adresse. Diese Anleitung ist für Menschen, die sich schützen wollen. Und wer einen echten Missstand an die Presse melden will, ist mit dem SecureDrop einer seriösen Redaktion oft besser bedient als mit einer Mail. Dazu unten mehr.
zuerst: gegen wen eigentlich? (das Bedrohungsmodell)
Bevor man irgendeinen USB-Stick anfasst, muss man sich eine Frage ehrlich beantworten: Vor wem will ich mich verstecken?
- Nur vor dem Empfänger? Dann reicht schon ziemlich wenig: eine frische Adresse, nicht vom eigenen Rechner, kein Klarname, keine verräterischen Details. Der Empfänger hat keine Möglichkeit, bei Proton die IP-Adresse abzufragen.
- Vor einer Firma mit Anwalt? Die kann über eine Behörde gehen. Ab hier zählen Metadaten.
- Vor einem Staat, der wirklich will? Dann zählt jedes Detail — und dann ist dieser Artikel ein Anfang, keine Garantie.
Das Ritual ist auf die oberen Stufen ausgelegt. Und da gilt die wichtigste Erkenntnis gleich vorweg: Die Technik ist selten das Problem. Tails und Tor machen ihren Job ziemlich gut. Verraten wird man fast immer durch das, was drumherum passiert.
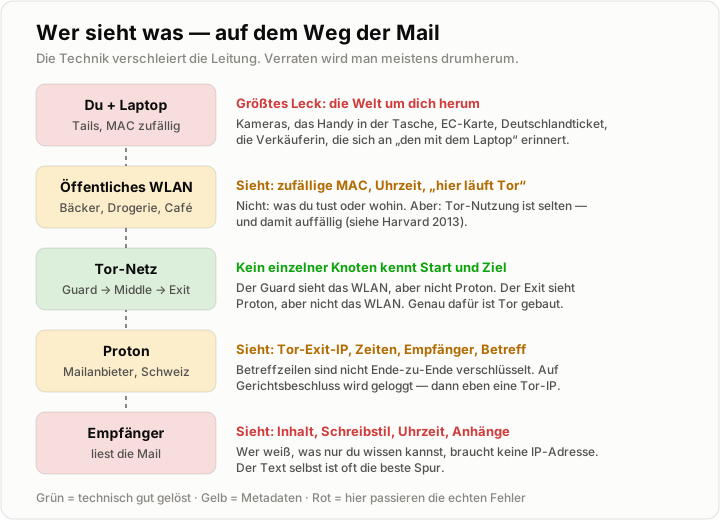
Wer sieht was? Tor löst die Mitte. Die Ränder — du selbst und der Text — musst du lösen.
Das klassische Lehrbeispiel dafür ist Harvard 2013: Ein Student verschickt während der Prüfungswoche Bombendrohungen über einen Wegwerf-Maildienst — sauber über Tor. Technisch nicht zurückverfolgbar. Gefunden hat ihn das FBI trotzdem in kürzester Zeit: Die Uni konnte sehen, wer sich zur fraglichen Zeit über das Campus-WLAN mit Tor verbunden hatte. Das waren nicht viele. Er war einer davon, er hat gestanden, Ende. Tor hat nicht versagt — die Korrelation hat ihn erwischt. Diesen Fall solltet ihr bei jedem der folgenden Schritte im Hinterkopf haben.
das Ritual in zehn Schritten
Schritt 1: den Tails-Stick bauen
Tails ist ein Live-System, das komplett vom USB-Stick läuft, sämtlichen Verkehr durch Tor schickt und beim Herunterfahren alles vergisst. Genau das, was wir brauchen.
Den Stick baut ihr am besten nicht zu Hause, sondern im Hackspace oder bei Freunden. Nicht, weil der Download an sich verdächtig wäre — Tails laden jeden Tag Tausende Menschen herunter, das ist völlig legal. Aber wenn sich später jemand fragt, wer im Umfeld überhaupt Tails benutzt, taucht ihr so nicht im eigenen Router-Log auf.
Nehmt dafür einen neuen Stick: mindestens 8 GB, USB 3, Markenware, bar bezahlt. Kein alter Stick, auf dem vorher Fotos, Steuererklärung oder Bewerbungen lagen — auf Flash-Speicher ist „gelöscht" nämlich ein sehr dehnbarer Begriff (dazu mehr in Schritt 7).
Ganz wichtig ist dann die Prüfung des Images. Tails signiert jede Version mit OpenPGP, und diese Signatur prüft ihr, bevor ihr irgendetwas auf den Stick schreibt. Ein simpler Hash-Vergleich reicht hier nicht — der beweist nur, dass die Datei zu einer Prüfsumme passt, die vom selben (womöglich manipulierten) Server kommt. Die Signatur dagegen beweist, dass das Image wirklich von den Tails-Entwicklern stammt. Wer’s bequem will, bekommt auf der Download-Seite von tails.net eine automatische Prüfung direkt im Browser. Wer’s richtig will, macht’s mit GnuPG (aktuelle Version zum Zeitpunkt dieses Artikels: 7.15):
# Tails-Signierschlüssel holen und importieren
wget https://tails.net/tails-signing.key
gpg --import < tails-signing.key

# Image + Signatur holen, dann prüfen
wget https://tails.net/torrents/files/tails-amd64-7.15.img.sig
TZ=UTC gpg --no-options --keyid-format long \
  --verify tails-amd64-7.15.img.sig tails-amd64-7.15.img
Erwartet wird ein Good signature from "Tails developers <tails@tails.net>" und der Fingerprint A490 D0F4 D311 A415 3E2B B7CA DBB8 02B2 58AC D84F. Wer ganz sichergehen will, prüft den Signierschlüssel zusätzlich über den Debian-Keyring; die Tails-Doku erklärt das Schritt für Schritt. Dann ab auf den Stick:
# /dev/sdX GANZ GENAU prüfen (lsblk!) — dd fragt nicht nach
sudo dd if=tails-amd64-7.15.img of=/dev/sdX bs=16M oflag=direct status=progress
Schritt 2: die Hardware
Tails braucht einen 64-bit-x86-Prozessor und läuft ab 3 GB RAM flüssig. Macs mit Apple-Chip, Raspberry Pis, Tablets und alles mit ARM fallen raus. Ein altes ThinkPad ist perfekt (ihr wisst, dass ich da befangen bin 😄).
Dabei darf es ruhig ein eigenes, altes Gerät sein. Tails fasst die interne Festplatte nicht an, alles läuft im RAM, und die MAC-Adressen aller Netzwerkkarten werden standardmäßig für jede Sitzung neu ausgewürfelt. Ein extra Tool wie macchanger braucht ihr also nicht — ihr müsst nur darauf achten, die MAC-Anonymisierung im Welcome Screen nicht abzuschalten. Kann eine Karte ihre MAC nicht ändern, legt Tails sie lieber ganz still, als mit der echten Adresse zu funken. Sauber.
Wer die Paranoia auf Stufe 1000 drehen will, kauft sich für diesen Zweck ein gebrauchtes Notebook beim An- und Verkauf, für 100 € bar auf die Hand. Ein Gerät, das nie mit euch in Verbindung stand, kann auch nichts verraten. Dabei aber an das Drumherum denken:
- Kameras. Nicht jeder Laden ist eine gute Wahl. Das Frankfurter Bahnhofsviertel zum Beispiel, mit seinen vielen Ankaufläden eigentlich die naheliegende Adresse, gehört zu den am dichtesten videoüberwachten Ecken der Stadt — Kaiserstraße, Taunusstraße, Moselstraße, Elbestraße. Die Polizei rühmt sich, darüber in kurzer Zeit Dutzende Personen namentlich identifiziert zu haben.
- Bezahlung. Bar, natürlich. Keine EC-Karte, kein PayPal, keine Payback-Karte.
- Die Anfahrt. Ein personalisiertes Deutschlandticket oder ein DB-Ticket mit Namen verraten, wo ihr an dem Tag wart. Ein Auto mit Kennzeichen auch.
Ehrlich gesagt bringt das Zweitgerät gegenüber dem eigenen Altlaptop nur wenig zusätzliche Sicherheit, weil Tails die Hardware ohnehin so gut abschirmt. Wer es trotzdem macht, sollte die neuen Spuren (Kamera, Ladenbesitzer, Anfahrt) im Blick haben.
Schritt 3: ins öffentliche WLAN
Das öffentliche WLAN ist der Kern des Ganzen: Damit taucht eure Heimleitung nirgends auf. Café, Bäckerei, Drogerie, Supermarkt — Hauptsache, nicht der eigene Anschluss und nicht der von Freunden. Hier liegen aber auch die meisten Fallstricke.
⚠️ Das Handy bleibt zu Hause. Nicht „im Flugmodus", nicht „aus" — zu Hause. Euer Smartphone ist der zuverlässigste Ortungssender, den ihr besitzt. Funkzellen-Daten, WLAN-Scans und Google-/Apple-Standortverlauf protokollieren, dass ihr zur fraglichen Minute im Café neben dem fraglichen WLAN saßt. Das ist genau die Harvard-Korrelation, nur mit besseren Daten.
Dazu:
- Kameras gibt es in fast jeder Filiale. Lieber das Café mit Terrasse als die Drogerie mit Kamera über der Kasse, und den Laptop nicht direkt unter dem Kameradom aufklappen.
- Kein Muster. Nicht jedes Mal derselbe Laden, nicht jedes Mal dieselbe Uhrzeit, nicht der Bäcker, bei dem ihr sonst eure Brötchen holt.
- Captive Portals. Viele Hotspots wollen erst auf einer Login-Seite „Akzeptieren" geklickt haben. Dafür hat Tails den Unsafe Browser (Apps ▸ Internet ▸ Unsafe Browser). Der geht ohne Tor raus, also nur zum Bestätigen des Portals benutzen und sofort wieder schließen. Will ein Hotspot eure Handynummer per SMS oder eure Mailadresse: weitergehen, anderen Hotspot suchen.
- Tor blockiert? Manche Netze sperren Tor. Seit Tails 7.6 holt sich Tails dann automatisch Bridges. Klappt meistens.
- Das Harvard-Problem bleibt: Im Hotspot seid ihr womöglich der einzige Tor-Nutzer. Das lässt sich nicht ganz vermeiden. Umso wichtiger ist, dass dieser „einzige Tor-Nutzer" nicht durch Handy, Karte oder Kamera einen Namen bekommt.
Schritt 4: Proton-Account anlegen, Passwort in den Tresor
Im Tor Browser legt ihr jetzt einen frischen Account bei Proton an. Dabei solltet ihr wissen: Wer sich über Tor registriert, bekommt laut Proton häufig kein simples CAPTCHA, sondern muss sich per E-Mail oder SMS als Mensch ausweisen. Das ist der kritische Moment des ganzen Rituals:
- Niemals die eigene Handynummer. Auch nicht „nur kurz". Proton speichert nach eigener Aussage nur einen Hash davon — aber einen Hash einer Telefonnummer kann man durchprobieren, und eure Nummer hängt an eurem Ausweis.
- Keine bestehende Mailadresse, die irgendwie zu euch gehört.
- Gibt es keinen anonymen Weg: abbrechen. An einem anderen Tag wiederkommen oder einen anderen Anbieter nehmen. Lieber kein Account als einer mit eurer Nummer drin.
- Keine Wiederherstellungs-E-Mail und keine Telefonnummer im Account hinterlegen, auch nicht nachträglich.
Warum eigentlich immer über Tor, wenn Proton doch angeblich keine IPs loggt? Weil Proton an Schweizer Recht gebunden ist: 2021 musste das Unternehmen auf Gerichtsbeschluss die IP-Adresse eines französischen Klimaaktivisten mitloggen und herausgeben. Mit Tor landet in so einem Log eben nur die IP eines Tor-Exits.
Das Passwort für den Account landet nicht im Klartext auf einem Zettel, sondern in einer Passwortdatenbank. Seit Tails 7.6 ist dafür GNOME Secrets an Bord; es speichert im bewährten KeePass-Format .kdbx, die Datenbank lässt sich also auch mit KeePassXC öffnen. Lasst Secrets ein langes, zufälliges Proton-Passwort generieren. Die Datenbank selbst sichert ihr mit einer langen Passphrase, die ihr im Kopf habt und nirgendwo sonst: fünf bis sechs zufällige Wörter nach dem Diceware-Prinzip, ausgewürfelt und nicht ausgedacht.
Bleiben die OpenPGP-Schlüssel. Die erzeugt Proton beim Anlegen des Accounts automatisch: Den privaten Schlüssel speichert Proton verschlüsselt mit eurem Passwort, den öffentlichen veröffentlicht es von sich aus per WKD (das hatten wir hier schon mal). Andere Mailprogramme finden euren Schlüssel also ganz von alleine, ihr müsst dafür nichts weiter tun.
Man kann auch einen selbst erzeugten Schlüssel importieren, aber Proton ist dabei streng:
| Anforderung | Was Proton verlangt |
|---|---|
| Ablaufdatum | Keins — weder beim Haupt- noch bei den Subkeys |
| Algorithmen | Kein RSA unter 2048 Bit, kein ElGamal, kein DSA; bei ECC nur x25519 und NIST P-256/384/521. Dazu AES-256, SHA-256 und ZLIB als Präferenzen |
| Verschlüsselung | Mindestens ein Subkey, der verschlüsseln kann (RSA ≥ 2048 oder ECC, ohne Ablaufdatum) |
| Identität | Genau eine User-ID mit exakt der Proton-Adresse; weitere Identitäten müssen raus |
Für unseren Zweck ist das unnötiger Aufwand, und jeder zusätzliche Schritt ist eine zusätzliche Chance, etwas falsch zu machen. Nehmt einfach die Schlüssel, die Proton erzeugt.
Wer den Schlüssel zusätzlich auf einem Keyserver veröffentlichen will: Das alte SKS-Netz ist seit 2021 Geschichte, übrig ist vor allem keys.openpgp.org. Dort wird die Adresse erst nach einer Bestätigungsmail sichtbar, was mit dem neuen Postfach problemlos klappt. Nötig ist es dank WKD nicht, und ein Keyserver-Eintrag ist immer auch ein öffentlicher, zeitgestempelter Nachweis, dass diese Adresse an diesem Tag existiert hat. Meistens egal, aber wissen sollte man’s.
Schritt 5: die Mail verschicken
Jetzt kommt der eigentliche Anlass. Ein paar Dinge gehören dazu:
- Metadaten aus Anhängen entfernen. Tails hat dafür Metadata Cleaner (und
mat2auf der Kommandozeile) an Bord. Fotos haben EXIF-Daten mit Kameramodell, Seriennummer und oft GPS-Koordinaten, Office-Dokumente enthalten Autor, Firma und Bearbeitungshistorie, PDFs den Ersteller. Alles rausputzen; im Zweifel als PDF neu erzeugen und das putzen.
mat2 --show dokument.pdf   # was steckt drin?
mat2 dokument.pdf          # erzeugt dokument.cleaned.pdf
- Signieren. Proton signiert mit eurem automatisch erzeugten Schlüssel; die Einstellungen dafür findet ihr unter Einstellungen ▸ Verschlüsselung und Schlüssel. Die Signatur beweist nur „kommt von diesem Schlüssel", also von eurem Pseudonym, nicht von euch. Der Empfänger kann spätere Mails damit eindeutig demselben Absender zuordnen. Das ist meist gewollt.
- Verschlüsseln. An Proton-Adressen passiert das automatisch, Ende-zu-Ende. An externe Adressen klappt es, wenn Proton den Schlüssel des Empfängers per WKD findet oder ihr ihn im Kontakt hinterlegt. Ist die Gegenseite nicht fit mit OpenPGP, gibt es die passwortgeschützte Mail: Der Empfänger bekommt einen Link, das Passwort teilt ihr auf anderem Weg mit.
- Der Betreff ist nie verschlüsselt. Auch bei Proton liegen Betreffzeilen nicht Ende-zu-Ende verschlüsselt vor. Schreibt dort nichts rein, was ihr nicht auch auf eine Postkarte schreiben würdet.
Und dann der Teil, der in kaum einer Technik-Anleitung steht, aber am häufigsten schiefgeht — der Inhalt selbst:
- Wissen verrät. Wenn nur fünf Menschen wissen können, was in der Mail steht, ist eure Anonymität auf eins zu fünf geschrumpft. Fragt euch: Wer könnte das alles wissen?
- Schreibstil verrät. Eure Lieblingsfloskeln, eure Tippfehler, euer „Moin", eure Emojis, eure Art, Absätze zu setzen. Das nennt sich Stilometrie, und sie funktioniert erschreckend gut. Schreibt knapp, neutral, untypisch für euch — und jagt den Text nicht durch einen Übersetzer oder Chatbot, der mit eurem echten Account verknüpft ist.
- Zeit verrät. Kommt die Mail genau eine Stunde nach der Teamsitzung, in der das Thema auf den Tisch kam? Wartet ein paar Tage.
- Eine Sitzung, eine Identität. In derselben Tails-Sitzung nicht nebenbei in den eigenen Mastodon-, Mail- oder Amazon-Account schauen und auch nicht den eigenen Namen googeln.
Schritt 6: den Tresor sichern
Die .kdbx-Datei mit dem Proton-Passwort sichert ihr auf einem zweiten USB-Stick oder, unauffälliger, auf einer kleinen microSD-Karte, und bewahrt sie gut auf.
Die Datenbank ist zwar schon verschlüsselt, aber noch besser ist es, den Stick bzw. die Karte zusätzlich als Ganzes zu verschlüsseln (LUKS — geht in Tails direkt mit dem Programm Laufwerke). Dann sieht ein Finder nicht mal, dass da eine Passwortdatenbank draufliegt, sondern nur Datensalat. Und falls ihr das Ding je loswerden wollt, reicht es, die Passphrase zu vergessen. Das ist die einzige Form von „Löschen", die auf Flash wirklich zuverlässig klappt (siehe nächster Schritt).
Tails selbst bietet mit dem Persistent Storage auch eine eingebaute Alternative: einen verschlüsselten Bereich direkt auf dem Tails-Stick, in dem die Datenbank liegen kann. Das ist der offizielle und bequemere Weg. Für unser Szenario hat er einen Haken: Ein Tails-Stick mit verschlüsseltem Bereich in der Schublade erzählt schon, was er ist. Eine unbeschriftete microSD-Karte zwischen den Urlaubsfotos fällt weniger auf. Beides ist vertretbar, man sollte sich nur bewusst entscheiden.
Schritt 7: sauber herunterfahren
Ist die Mail raus, wird Tails ordentlich heruntergefahren — nicht einfach den Stick ziehen und den Deckel zuklappen. Beim Herunterfahren überschreibt Tails den Arbeitsspeicher, und damit ist die Sitzung weg.
Den Stick zu wipen ist dagegen nicht nötig, und das ist der Witz an Tails: Es ist amnesisch. Alles, was ihr in der Sitzung getan habt, ist nur im RAM passiert. Auf dem Stick liegt danach exakt das, was vorher drauf lag: Tails. Solange ihr keinen Persistent Storage angelegt und nichts aktiv auf den Stick gespeichert habt, enthält er keine Spur von eurer Sitzung. Behaltet ihn also für die nächste Runde und haltet ihn aktuell — ein Tails-Stick ist nicht verboten.
Wer trotzdem zu shred greifen will, sollte wissen: Auf USB-Sticks und SSDs funktioniert das nicht zuverlässig. shred stammt aus der Zeit rotierender Festplatten, bei denen „Block 2 überschreiben" auch physisch Block 2 überschreibt. Ein USB-Stick hat aber einen eigenen Controller, der per Wear-Leveling jeden Schreibvorgang auf möglichst frische Zellen verteilt, damit der Speicher gleichmäßig altert. Dreimal „überschreiben" heißt dann: dreimal woanders hinschreiben. Das Original bleibt als „veraltet" markiert in seiner Zelle liegen, dazu kommen Reserve-Zellen, auf die das Betriebssystem gar keinen Zugriff hat. Mit dem richtigen Werkzeug (Chip runter, direkt auslesen) lässt sich das wiederherstellen. Tails hat seine eigenen Löschwerkzeuge deshalb mit Version 6.0 komplett gestrichen, mit der Begründung, sie seien auf modernen Speichermedien „nicht zuverlässig genug".
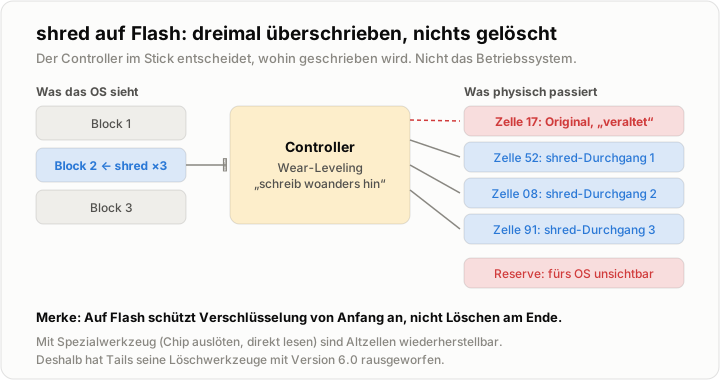
Dreimal shred, dreimal daneben: Wear-Leveling schreibt jeden Durchgang in eine frische Zelle.
Soll ein Stick wirklich verschwinden, bleibt nur: komplett mit Nullen überschreiben (Laufwerke ▸ Laufwerk formatieren ▸ Vorhandene Daten mit Nullen überschreiben) und den Chip danach mechanisch zerstören. Die Tails-Doku merkt dazu trocken an, dass Zerbrechen oder Verbrennen nicht verlässlich ist, und zitiert die NSA-Vorgabe „Zerkleinern auf 2-mm-Partikel". Genau deshalb der neue Stick in Schritt 1: Was nie drauf war, muss man auch nicht löschen.
Schritt 8: den Laptop behalten
Wer in Schritt 2 extra ein Gebrauchtgerät gekauft hat, ist vielleicht versucht, es gleich wieder zurückzubringen („sorry Bruder, ist doch nicht der richtige …"). Lasst es lieber. Viele Ankaufläden wollen beim Ankauf einen Ausweis sehen und tragen ihn in ihr Ankaufbuch ein, schon um sich gegen Hehlerei-Vorwürfe abzusichern. Damit stünde euer Name fein säuberlich neben genau dem Gerät, mit dem ihr gerade anonym wart. Und jemand, der einen Laptop kauft und zwei Stunden später zurückbringt, ist genau die Art Kunde, an die man sich erinnert. Wieder auf Kamera.
Loswerden müsst ihr ihn auch gar nicht, denn Tails hat die Festplatte nicht angefasst. Behaltet ihn als festen „Tails-Laptop" für die nächsten Runden — dann müsst ihr auch nicht jedes Mal einkaufen gehen — oder verschenkt ihn irgendwann weiter.
Schritt 9: nach Hause — und der Account bleibt draußen
Zu Hause habt ihr mit der microSD-Karte alles, was ihr für die nächste Runde braucht. Benutzt wird der Account dort aber nicht:
🚫 Der Account wird niemals von zu Hause aus benutzt. Nicht vom Alltagsrechner, nicht vom Handy, nicht „nur mal kurz Antworten checken". Auch nicht mit dem Tor Browser, denn dann sieht euer Provider, dass genau aus eurer Wohnung genau dann Tor benutzt wurde, als jemand in den Account geschaut hat. Harvard lässt grüßen. Ein einziger Login ohne Tor, und Proton hat eure echte IP. Die Proton-App auf dem Handy ist sowieso tabu.
Jeder Blick ins Postfach ist eine neue Runde des Rituals: Tails, fremdes WLAN, kein Handy.
Schritt 10: rinse and repeat
Und so geht es dann weiter, mit ein paar Regeln für die Wiederholung:
- Andere Orte, andere Zeiten. Wer immer dienstags um 18 Uhr im selben Café sitzt, baut sich ein Muster. Und Muster lassen sich korrelieren.
- Tails aktuell halten. Tails meldet beim Start, wenn es Updates gibt — einspielen. Ein veralteter Tor Browser ist ein Einfallstor.
- Inaktivität im Blick behalten. Kostenlose Accounts, die lange nicht benutzt werden, kann Proton nach einer gewissen Zeit löschen. Schaut in die aktuellen Bedingungen, wenn der Account länger überleben soll.
- Jede Runde ist ein Risiko. Die sicherste anonyme Mail ist die, die man nur einmal schickt. Wenn eine längere Unterhaltung nötig ist, lohnt sich ein Blick auf ein Werkzeug, das genau dafür gebaut ist (siehe unten).
das Ganze auf einen Blick
| # | Schritt | Worauf es ankommt |
|---|---|---|
| 1 | Tails-Stick bauen | Nicht zu Hause, neuer Stick, Image per OpenPGP-Signatur prüfen |
| 2 | Hardware | x86-64, ≥ 3 GB RAM; alter eigener Laptop reicht, MAC-Anonymisierung ist Standard |
| 3 | Öffentliches WLAN | Handy zu Hause, Kameras meiden, kein Muster, Unsafe Browser nur fürs Portal |
| 4 | Proton-Account | Verifizierung nie mit eigener Nummer; Passwort in Secrets (.kdbx); Keys erzeugt Proton selbst |
| 5 | Mail verschicken | Metadaten putzen (mat2), signieren, wenn möglich verschlüsseln; Betreff ist offen; Inhalt und Stil verraten am meisten |
| 6 | Tresor sichern | microSD mit LUKS, Passphrase nur im Kopf |
| 7 | Herunterfahren | Ordentlich herunterfahren; Wipen unnötig — und shred wirkt auf Flash eh nicht verlässlich |
| 8 | Laptop | Behalten statt zurückverkaufen (Ausweis beim Ankauf) |
| 9 | Zu Hause | Account nie von zu Hause aus nutzen |
| 10 | Wiederholen | Wechselnde Orte und Zeiten, Tails aktuell halten |
und wenn’s um einen echten Missstand geht?
Wer nicht einfach „jemandem" schreiben, sondern einen Missstand melden will, hat mit der anonymen Mail ein ziemlich grobes Werkzeug in der Hand. Viele große Redaktionen betreiben SecureDrop: einen Briefkasten als Onion-Dienst, den man direkt aus dem Tor Browser in Tails erreicht, ganz ohne Account und ohne Mailanbieter dazwischen. Die Redaktion kann antworten, und ihr holt die Antwort mit einem Codenamen ab. Das ist genau für diesen Zweck gebaut, und hinter den Briefkästen sitzen Menschen, die Erfahrung mit Quellenschutz haben. Für Hinweise an Behörden gibt es seit dem Hinweisgeberschutzgesetz außerdem offizielle Meldestellen, die anonyme Meldungen entgegennehmen.
Das Ritual ist dann trotzdem nicht umsonst: Fast alles daraus — Tails, fremdes WLAN, Handy zu Hause, Metadaten putzen, Stil verstellen — gilt für SecureDrop genauso.
Fazit
Die Technik — Tails, Tor, ein Ende-zu-Ende-verschlüsselndes Postfach — ist der einfache Teil, und sie ist verdammt gut. Schwierig ist die Disziplin drumherum: das Handy, das zu Hause bleibt; die Kamera, unter der man nicht sitzt; der Satz, den nur man selbst so schreiben würde; der eine Login von der Couch aus. Anonymität ist kein Programm, das man installiert, sondern eine Gewohnheit, die man jedes Mal neu durchzieht.
Und weil sich die Werkzeuge ständig weiterentwickeln (Tails hat allein in diesem Jahr den Passwortmanager getauscht und automatische Bridges bekommen), lohnt sich vor jeder Runde ein kurzer Blick in die aktuelle Doku. Die Gewohnheiten sollten mitwachsen.
hack on - euer fuxX
Mehr Informationen
- Tails — Download & Installation · Prüfen per OpenPGP · Systemanforderungen
- Tails — MAC-Adressen-Anonymisierung · Unsafe Browser & Captive Portals
- Tails — Sicheres Löschen (und warum es auf Flash nicht klappt) · Passwörter mit Secrets
- Help Net Security — Tails 7.6: automatische Bridges und GNOME Secrets
- Proton — Human Verification (inkl. Tor-Hinweis) · Import eigener OpenPGP-Schlüssel
- Proton & WKD — Security updates 2019
- The Record — Proton musste die IP eines Aktivisten loggen (2021)
- hessenschau — Videoüberwachung im Frankfurter Bahnhofsviertel
- mat2 — Metadaten aus Dateien entfernen
- SecureDrop — Verzeichnis der Redaktionen mit anonymem Briefkasten